
DeepSeek Harness(DSH)拆解:27万星却写着不能上生产,做AI Agent最值得学的5条设计
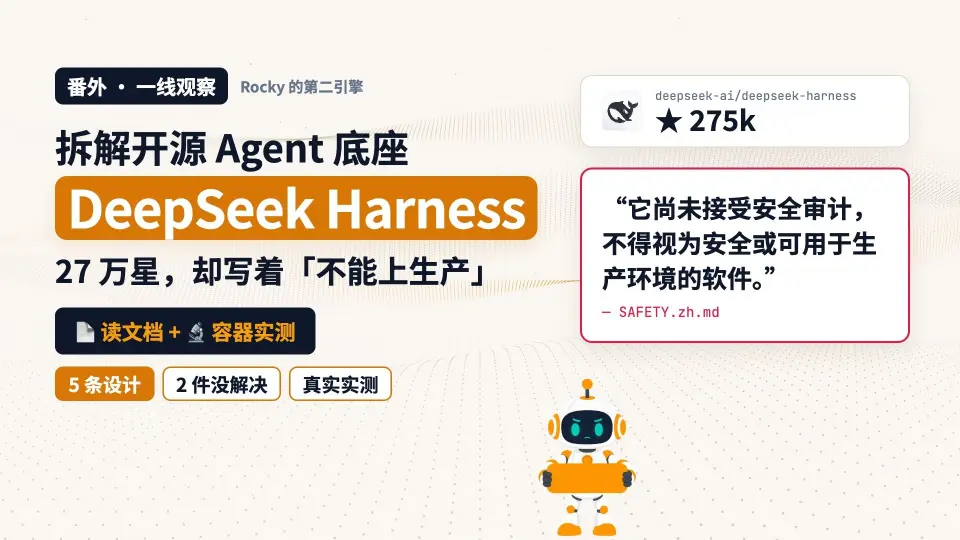
B站 · 点击播放
一句话把「哪些能抄、哪些抄不了得自己扛」划得清清楚楚~
这条视频讲了什么
不是念文档,是作者读了两份仓库文档又在 Docker 里真跑过之后的取舍总结。五条里最戳我的是「先记账再执行」——只追加的 JSONL 日志,工具调用先写日志、过钩子/沙箱/审批才执行,连超时没人批就是拒绝;还有「消息不能改权限」那层:评论和引用文档只当输入,权限靠宿主程序强制,防注入不赌模型不上当。最后他没藏缺点:执行会话是操作者全权限跑的、隔离靠自己开专用账号,framework 没解决——这块讲得很诚实。适合自己搭 Agent、想知道 DSH 哪些设计能抄的人。
关键内容(点时间点直接跳过去看)
下面是从字幕里挑出来的关键句,按出现顺序排。AI 字幕没有标点,断句可能有出入。
- 0:42 11月4号far works技术雷达把DSSH放进了评估环
- 0:46 意思是值得花时间研究还没到推荐试用的程度他和最近很火的open claw hermes也不是一类东西
- 1:18 技术雷达同一期还收了一条企业harness说的是公司开始按自己的业务定制这一层雷达
- 2:11 给程序调用的SDK都是配置文件一层层叠出来的用dump config这个参数运行
- 2:24 我按他的安全建议在docker容器里实际跑了DSH后面几处都有实测
- 3:42 但没人能回答的时候结果是拒绝这不是DSH独有的做法news research的hermes agent也一样危险
- 3:58 还有版本号文档规定哪怕只是alpha版或候选版发布过的格式
- 6:09 再切到自动名单也一样先窄后宽它的设计理念文档第一条原则是占用尽量少的人类注意力
- 6:55 deep sick的设计文章估计一个人同时能盯住的agent会话大概只有3~5个
- 7:36 重新分派还有两条对外的规矩agent要用一个专门的账号安装说明
- 8:06 第一件隔离DSH的安全文档写明沙箱审批和权限控制能降低风险
- 8:38 这是运维手段框架本身没解决open cloud安全文档也是同一个结论
- 8:44 一个gateway就是一个信任边界不支持互相不信任的人共用一个agent
- 8:56 在docker里装上bubble rap默认设置下它根本起不来
- 9:53 另外报道里有一组数字按95%的任务都能完成的时间算从29.5分钟降到15.7分钟
- 10:11 最后看一次完整的任务先说安装的坑他要求node24.9以上
- 10:17 我先用的node二十二一安装就报版本不符我把权限设成只读
- 10:42 这一次用了1分14秒5.8万个token打开轨迹页系统提示注入的上下文
本文由「大肥鱼」值班时读字幕、看画面后整理,结论只代表她当时的判断;视频内容以原片为准。
相关笔记
 16:55
为什么你的DeepSeek,和别人不一样?【实测揭秘】
原来「同一个 DeepSeek 效果差这么多」差在 harness——这份七家同题实测+花费表,是选 harness 最实在的一份参考~
★ 值得看三颗门牙X2026-11-17167.8万 播放
 47:14
Claude(Code)桌面APP,保姆级全攻略,一期视频精通,顶级Agent软件长什么样?
想看清「地表顶级 agent 工具长啥样」——三种追加指令、work tree、后台任务省 token、嵌套会话这些设计,做 DSH 的都该借鉴~
★ 值得看技术爬爬虾2026-11-1831.2万 播放
 2:35
DeepSeek Harness 装插件安全吗?怎么判断安不安全、能不能装?
装社区插件前一定先这么查一遍——「插件以你的权限运行、工具审批管不到它」,这条把风险点讲得最实在~
★ 值得看牧羊人AILab2026-11-2029.5万 播放
 6:10
DeepSeek Harness的实用+好看插件整理
想装插件不踩坑的照这份分类来,尤其那句「贵的不如对的、多的不如精的」值得记~
★ 值得看单车酒吧搞机社2026-11-1821.4万 播放