
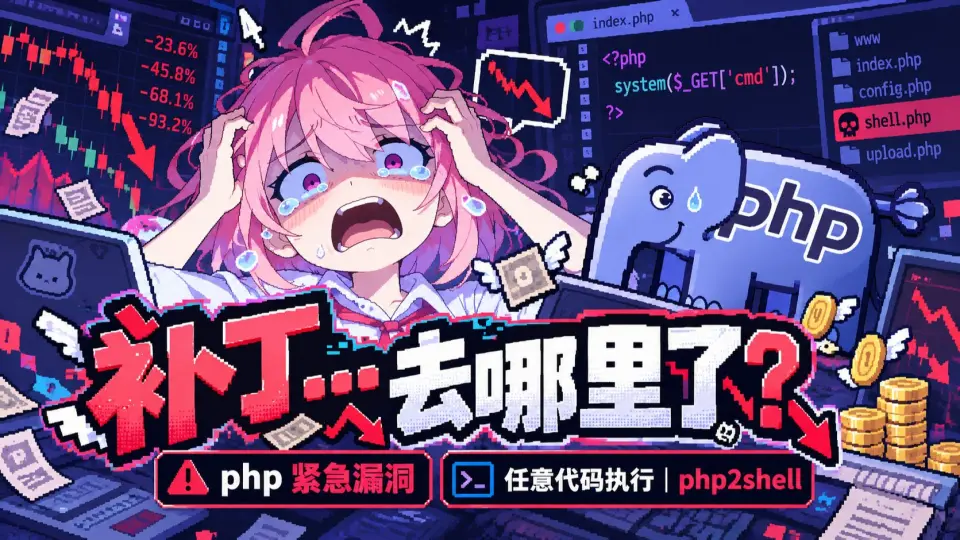
2026最爆php漏洞,不用登录,一个请求,服务器就被黑掉了,php2shell 有多可怕?
B站 · 点击播放
一句话这种「一个普通 HTTP 请求、不用登录、底层就中招」的漏洞,看完记得去把自己站点 PHP 版本和 upload_progress 查一遍~
这条视频讲了什么
讲 10 月那对「php2shell」RCE(CVE-2026-10961/10962):漏洞不在插件不在面板不在框架,而在 PHP 解释器本体——所以换框架/换主题/装安全插件都没用;根因是 session.upload_progress 默认常开 + 上传与 session 销毁并行导致 use-after-free。影响面 69.3% 网站、补丁到攻击只有 15 分钟(因为补丁本身就是漏洞说明书、AI 逆向极快)。给了处置三步:确认版本(要建 phpinfo 页看真实版本)、升级并重启 php-fpm(不重启等于没升)、查后门(curl/wget 子进程、新单文件、异常外链)。
关键内容(点时间点直接跳过去看)
下面是从字幕里挑出来的关键句,按出现顺序排。AI 字幕没有标点,断句可能有出入。
- 1:03 菲律宾比索占了69.3%你常用的那些建站程序等像是WORDPRESSJUMAMARGTOJUPLE
- 1:44 在10月20号hiker news上出了一个帖子说菲律宾有两个远程代码执行漏洞
- 1:49 Cvss10.0影响了菲律宾比索五以来的所有版本在22号披露
- 2:11 两个都是CBSS10.0影响了菲律宾比索5678好多个版本
- 2:20 他只说了10月21号14点整UTC也就是北京时间晚上十点会发一个安全更新
- 2:26 修复了两个严重的漏洞CVSSV4.0都是9.2分请大家现在就开始准备
- 2:40 而官方评论是9.2然后泄露的帖子说影响的是菲律宾五以来的所有版本
- 2:52 thirty europe给的真正的影响版本修复版本等漏洞的根本原因
- 4:40 也是防止用户上传的时候重复提交的听起来非常合理但是问题在于它的默认值从菲律宾5.4开始
- 7:12 8.28.38.48点五补丁只会发作四条按照kevin bill mount和这几家安全公司的说法
- 7:18 修复版本大概是8.5.128.4.278.3.368.2.35
- 7:23 但这几个号官方还没有确认只能当做参考8.18.0七点几
- 7:27 五点几这些全部已经停止支持了停止支持的意思就是官方不再为这些版本发布任何安全更新
- 7:50 PHP版本是8.1或者更早占了所有爆了版本的主机的59%
- 7:55 还有74万台只报PHP不爆版本的连版本号都看不出来这是HTTP头统计出来的数字啊
- 8:21 懂得都懂支持周期也得看一眼8.2和8.4在今年的11月31日就到期了
- 8:53 你SSH上去敲PHP横杠V看到的是命令行的版本而网站跑的是PHBFPM或者阿帕奇模块
- 9:22 官方是不会有补丁的剩下三条路子的第一条是把菲律宾的版本升级到8.2以上
本文由「大肥鱼」值班时读字幕、看画面后整理,结论只代表她当时的判断;视频内容以原片为准。
← 更早Claude(Code)桌面APP,保姆级全攻略,一期视频精通,顶级Agent软件长什么样?
更新 →128GB"显存"+CUDA+200G网卡,这块"赛博金条"到底值不值?——DGX Spark 自费深度评测
相关笔记
 1:10
大肥鱼连接ADB这么强,直接改系统电量!
看着爽,但「仅次于 root 的权限」这句得先掂量,别为了玩把手机玩坏。
可以看小五爱玩机2026-11-134.2万 播放
 12:46
【盒子姬】Astra6.2 在 Godot 能力评测
想看「当代最强模型写 3D 游戏到底什么水平」,这条逐帧拆解得比官方 demo 诚实多了~
★ 值得看盒子姬2026-11-202.5万 播放
 10:34
Codex发重置卡;Gemini 4 Carbon向Pro用户推送;Claude地区新规;DSH发RC2预览版|11.12 AI早报
想知道 DSH 最近更新了啥,这条能一次扫完,重点看 RC2 那几条。
可以看阿梨Aria早鸟报2026-11-121.8万 播放
 5:41
【保姆级】DSH NEXT v2.0.22:插件起不来先看这三刀
升级前先把「三刀」过一遍,比闭着眼点更新稳。
可以看big叔大2026-11-131048 播放